Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Saure Gelenke
Top-Angebote
Produkte zum Begriff Saure Gelenke:
-
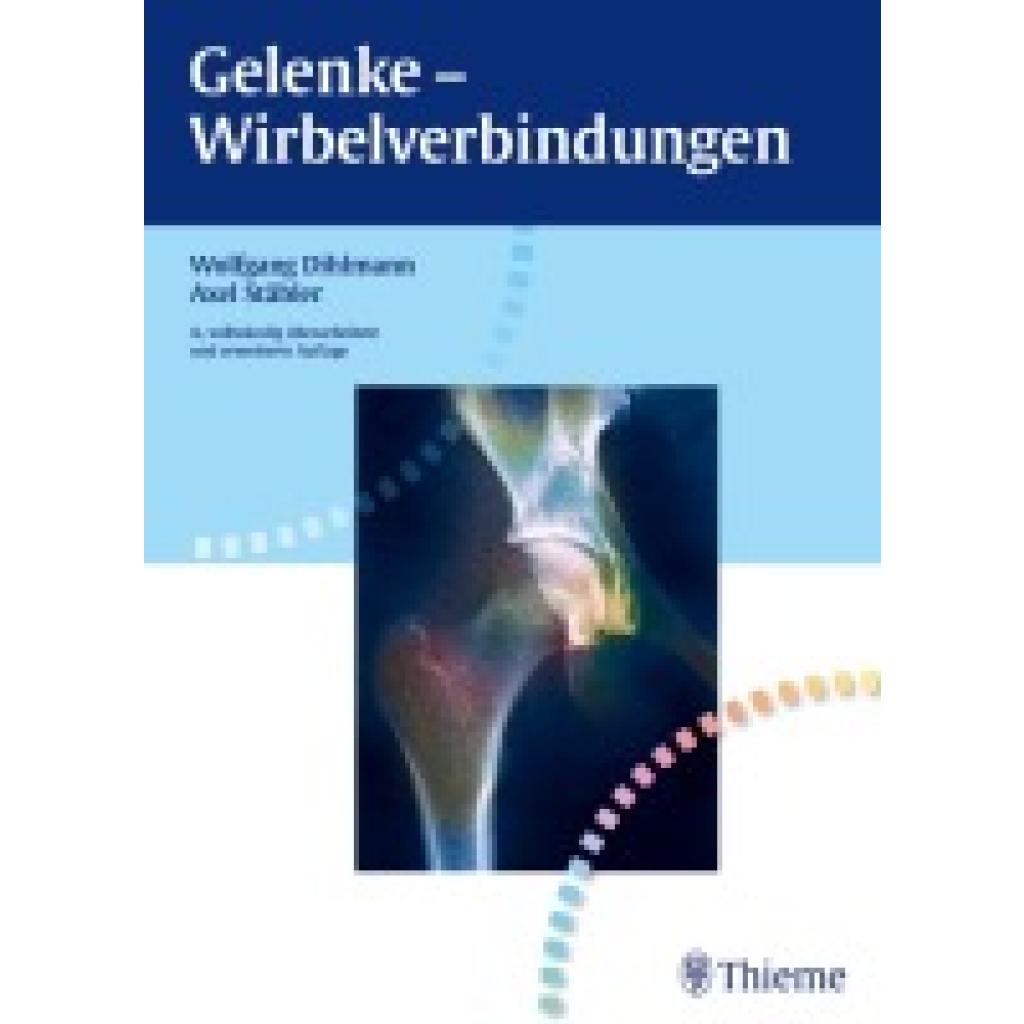
Gelenke, WirbelverbindungenGelenke, Wirbelverbindungen , Das gesammelte Wissen der radiologischen Diagnostik und Klinik der Gelenkerkrankungen: denn man erkennt nur, was man kennt. - Legendär: die perfekten Zeichnungen zum Erlernen der Röntgenmorphologie - Jetzt auch für Schnittbildverfahren - Das Rüstzeug jedes Radiologen: mithilfe der Zeichnungen werden die diagnostisch richtungweisenden Details erkannt - Sicher diagnostizieren, nichts übersehen, exakt nachvollziehen , Reiningungssets > Autopflege & Aufbereitung , Auflage: 4. Auflage, Erscheinungsjahr: 20101215, Produktform: Leinen, Autoren: Dihlmann, Wolfgang W. M.~Stäbler, Axel, Auflage: 11004, Auflage/Ausgabe: 4. Auflage, Keyword: AHS; AKQUIRIERTES HYPEROSTOSESYNDROM; ARTHRITIS; BILDGEBENDE DIAGNOSTIK; BILDGEBENDES VERFAHREN; CHIROTHERAPIE; COMPUTERTOMOGRAF IE; COMPUTERTOMOGRAPHIE; CT; DIAGNOSTISCHE RADIOLOGIE; GELENKE; GELENKENDOPROTHESEN; GELENKERKRANKUNGEN; GELENKPROTHETIK; GLEITGEWEBE; HA ND; HÜFTGELENK; MAGNETRESONANZTOMOGRAFIE; MAGNETRESONANZTOMOGRAPHIE; MANUELLE MEDIZIN; MRT; RADIOLOGIE; REGELN; SCHULTERGELENK; STÜTZGEWEBE; SYNOVITIS; SZINTIGRAFIE; SZINTIGRAPHIE; WIRBEL, Fachschema: Gelenk (anatomisch)~Radiologie~Strahlen / Radiologie~Rückgrat~Wirbelsäule~Orthopädie~Innere Medizin~Medizin / Innere Medizin, Fachkategorie: Orthopädie und Brüche~Klinische und Innere Medizin, Bildungszweck: für die Hochschule, Warengruppe: HC/Innere Medizin/Chirurgie, Fachkategorie: Medizinische Bildverarbeitung: Radiologie, Thema: Verstehen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Verlag: Thieme, Länge: 276, Breite: 210, Höhe: 56, Gewicht: 3107, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783134712032 9783131320131, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 44202465,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Saure Gelenke:
-
Gelenke, WirbelverbindungenGelenke, Wirbelverbindungen , Das gesammelte Wissen der radiologischen Diagnostik und Klinik der Gelenkerkrankungen: denn man erkennt nur, was man kennt. - Legendär: die perfekten Zeichnungen zum Erlernen der Röntgenmorphologie - Jetzt auch für Schnittbildverfahren - Das Rüstzeug jedes Radiologen: mithilfe der Zeichnungen werden die diagnostisch richtungweisenden Details erkannt - Sicher diagnostizieren, nichts übersehen, exakt nachvollziehen , Reiningungssets > Autopflege & Aufbereitung , Auflage: 4. Auflage, Erscheinungsjahr: 20101215, Produktform: Leinen, Autoren: Dihlmann, Wolfgang W. M.~Stäbler, Axel, Auflage: 11004, Auflage/Ausgabe: 4. Auflage, Keyword: AHS; AKQUIRIERTES HYPEROSTOSESYNDROM; ARTHRITIS; BILDGEBENDE DIAGNOSTIK; BILDGEBENDES VERFAHREN; CHIROTHERAPIE; COMPUTERTOMOGRAF IE; COMPUTERTOMOGRAPHIE; CT; DIAGNOSTISCHE RADIOLOGIE; GELENKE; GELENKENDOPROTHESEN; GELENKERKRANKUNGEN; GELENKPROTHETIK; GLEITGEWEBE; HA ND; HÜFTGELENK; MAGNETRESONANZTOMOGRAFIE; MAGNETRESONANZTOMOGRAPHIE; MANUELLE MEDIZIN; MRT; RADIOLOGIE; REGELN; SCHULTERGELENK; STÜTZGEWEBE; SYNOVITIS; SZINTIGRAFIE; SZINTIGRAPHIE; WIRBEL, Fachschema: Gelenk (anatomisch)~Radiologie~Strahlen / Radiologie~Rückgrat~Wirbelsäule~Orthopädie~Innere Medizin~Medizin / Innere Medizin, Fachkategorie: Orthopädie und Brüche~Klinische und Innere Medizin, Bildungszweck: für die Hochschule, Warengruppe: HC/Innere Medizin/Chirurgie, Fachkategorie: Medizinische Bildverarbeitung: Radiologie, Thema: Verstehen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Verlag: Thieme, Länge: 276, Breite: 210, Höhe: 56, Gewicht: 3107, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783134712032 9783131320131, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 44202465,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Saure Gelenke
-
Saure Rinse - Haarspülung 200mlUnsere Saure Rinse wirkt vollkommen natürlich; mit ihrem niedrigen pH-Wert überzeugt sie vor allem in Kombination mit einer Haarseife – wie z. B. unserer Kastenbein & Bosch Shampoo-Seife: Während letztere mit ihrer basischen Zusammensetzung die Haarstruktur öffnet, damit das Haar von Schmutz und sonstigen Ablagerungen befreit wird, schließt unsere Saure Rinse die Schuppenschicht wieder, nachdem sie es mit wertvollen Ölen und Chia-Extrakt genährt hat. In einem unvergleichbaren Teamwork sorgt unsere Saure Rinse also dafür, dass dein Haar wieder glänzt und nur so vor Vitalität strotzt. Anwendung Die Saure Rinse ist genauso einfach zu verwenden wie unsere Haarspülungen – sowie auch die restlichen Produkte aus dem Kastenbein & Bosch Sortiment. Unseren Friseurmeistern ist es nämlich wichtig, dass Haarpflege auch zuhause einfach einfach ist. Deshalb gilt bei unserer Sauren Rinse ebenfalls das Prinzip „Easy to use“: Du massierst nach dem Shampoonieren einfach ein bis zwei Teelöffel unserer Rinse – je nach Haarlänge – in die Längen und Spitzen deines Haares ein, lässt sie ein paar Minuten einwirken und wäschst sie dann aus. Das Ergebnis wird dich mit einem leichten Anti-Schuppen-Effekt, einer verbesserten Kämmbarkeit sowie einer verführerischen Geschmeidigkeit restlos überzeugen.19,60 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Ponzu - Saure Sojasauce 250mlPonzu ist eine typisch japanische Salat- und Dipsauce. Ponzu wird aus traditioneller japanischer Shoyu und dem Saft verschiedener japanischer Zitrusfrüchte (Yuzu und Sudachi) hergestellt. Hierdurch entsteht eine herzhafte Sauce mit einem leicht säuerlichen Unterton. Ursprünglich wurde Ponzu oft als Dip zu Fischgerichten verwendet, aber diese Sauce ist auch eine frische Ergänzung zu Gerichten mit gedämpftem Gemüse, Meeresalgen, Tofu und Salaten. Hinweise zur Handhabung und Lagerung Nach dem Öffnen kühl lagern.8,82 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.